ジークスには、セキュリティの専門チームCSIRT(シーサート:Computer Security Incident Response Team)という組織があります。CSIRTとは、セキュリティ事故の予防と、起きたときの対応を担うチームのことです。今回は、このCSIRTが日頃どんなことを大事にし、どう動いているのかをご紹介します。あわせて、2026年度末頃の申請受付開始が予定されている「SCS評価制度」に向けて、どんな準備を進めているかご紹介します。
01
専門のセキュリティチーム立ち上げの理由
セキュリティ専任チームの構想自体は、約2年前からありました。当時は、既存の仕組みの延長線上で「取りまとめ」程度の位置づけで、担当者もはっきりとは決まっていませんでした。
その後、社内のインフラ環境全般とセキュリティの両方に責任を持つ担当を置くことになりました。そこでこの二つをまとめて統括する組織として、専門性を持ったメンバーを集めて改めてCSIRTを正式に立ち上げました。お客様から安心して仕事を任せてもらえる体制を整え、社員が安心して働ける環境をつくりたい、という思いがあったからです。まだまだ技術力をどう伸ばしていくかは課題ですが、日々それらと向き合っています。
02
「認証を取ればひと安心」で終わらせない
CSIRTの対策を整理・強化するうえで意識している動きの一つに、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」があります。これは、経済産業省と内閣官房国家サイバー統括室が制度構築方針を公表し、IPAが運営開始に向けて準備を進めている制度で、サプライチェーン全体のセキュリティ対策状況を共通の基準で分かりやすく示すことで、対策の底上げを目指すものです。★の数によって段階的に評価され、現時点では★3・★4から運用が始まり、2026年度末頃の申請受付開始が予定されています。ジークスではこれまでISMSで情報セキュリティを管理する仕組みを整えてきましたが、SCS評価制度では★ごとに求められる対策が具体的に定められています。この基準に照らして、実際の対策がどこまでできているかを確かめることで、もう一歩踏み込んだ対策につなげられると考えています。
ただ、私たちが本当に大事にしたいのは、こうした制度そのものではありません。セキュリティは、専門チームだけが担うものではなく、それぞれのプロジェクトに関わる一人一人が、向き合う必要があります。
SCS評価制度も同じで、「認証を取れたかどうか」という結果だけを追いかけると、本質を見失ってしまいます。制度そのものは大事なものですが、実際にお客様を守るのは日々の実践だと考えています。
03
「攻撃されるかもしれない」を前提に備える
備えにあたって大事にしていることは、ゼロトラストという考え方と、いざというときの対応力です。
攻撃者は、対策が手薄になりがちな取引先や委託先を足がかりにすることがあります。こうしたサプライチェーンを狙った攻撃は、IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの第2位に挙げられています。私たちのような受託開発会社は、多くのお客様のシステムに関わるからこそ、サプライチェーンの一員として、自分たちが攻撃の入り口にならないように、そして万が一のときにもきちんと対処できるように備えておく必要があります。
AIを使った攻撃もすでに始まっており、入り口を固めるだけでは守りきれない時代に突入しました。「セキュリティは突破されるもの」という前提で動く発想への転換が必要だと考えています。
04
専任チームだからこそできる、目の行き届いたセキュリティ管理
実は、ジークスには専任の情報システム部門がありませんでした。これまでは、インフラに詳しいメンバーが兼務しながら支えてきました。プロジェクトではインフラ構築の担当メンバーが中心だったため、技術的な知見はあっても、個人に留まり組織として共有されていませんでした。
今回、これらの知見をCSIRTに集約し、インフラ管理やISMSをまとめて見られる立場で体制を整えました。開発現場に対しては、クラウドやインフラ、セキュリティ、品質管理といったテーマで基準を定め、その運用状況を確かめる役割を担いながら、日頃から現場とのやり取りも重ねています。
具体的にクラウド環境で言えば、クラウド提供元が推奨するベストプラクティスに沿って、組織的なアカウント管理の見直しを進めています。煩雑さを理由に管理者権限を広く付与することはやめ、必要最小限の権限にとどめる「最小権限」の徹底も進めています。また、日本の脆弱性情報サイト(JVN)をはじめとする国内外の脆弱性情報やベンダーのセキュリティ情報をRSSなどで取得し、チャットツールやドキュメントツールを通じて社内に注意喚起しています。今後は、こうした社内での取り組みで得たノウハウや体制をさらに発展させ、お客様のプロジェクト環境づくりにおいても、初期提案の段階からより強固なセキュリティ対策を標準的に組み込んでいきたいと考えています。
05
もしものときも、慌てず対応できるセキュリティ体制を
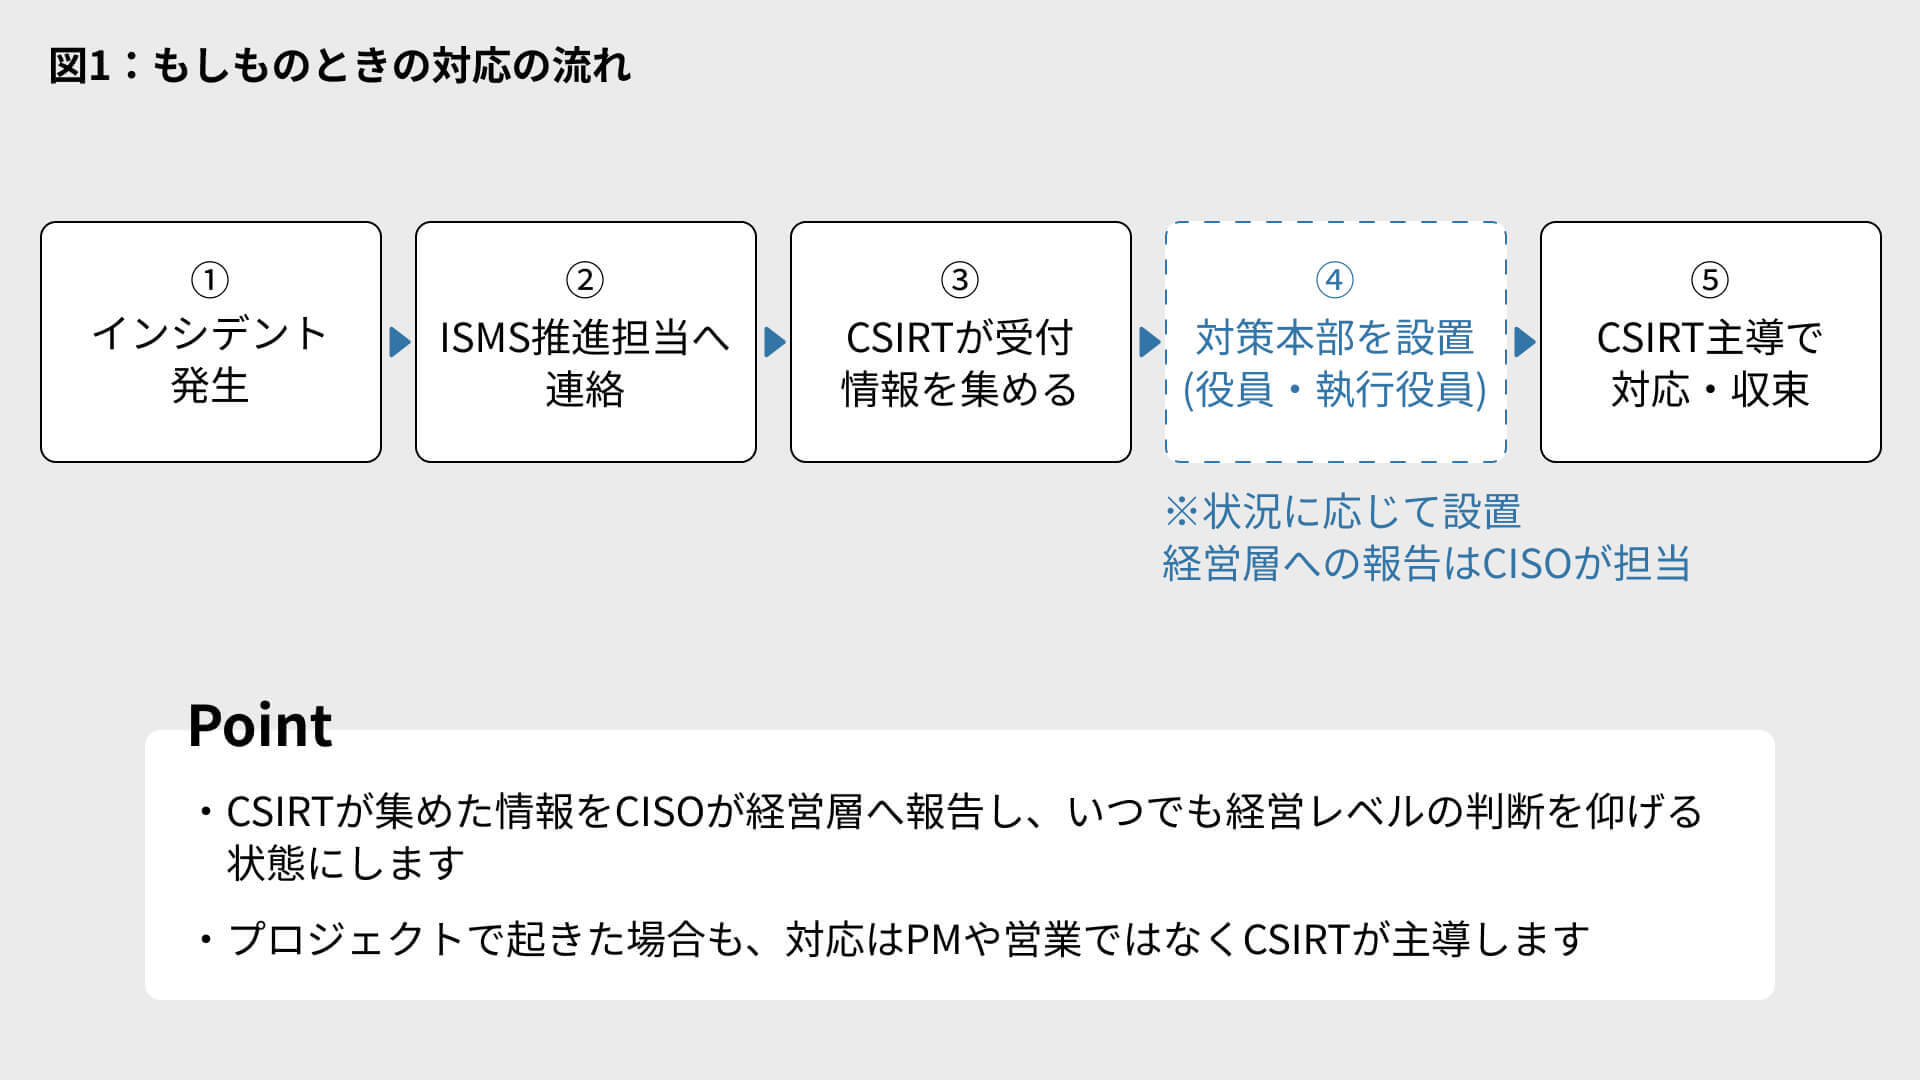
現場で何かが起きたときは、まずISMS推進担当を通じてCSIRTに連絡が入るような体制にしています。
状況によっては、役員・執行役員による対策本部を立ち上げ、CSIRTが中心となって情報を集めながら、いつでも経営レベルの判断を仰げる状態を作ります。
プロジェクトの中で起きたことであっても、対応はPMや営業任せにせず、CSIRTが中心となって進めます。方針を決めて収束まで対応にあたり、収束後は原因と対応を振り返って再発防止策をまとめ、社内に共有します。その後も、対策がきちんと効いているかを確かめるところまでを一連の流れとしています。ISMS側からは、定期的な注意喚起や報告会も行っています。さらに2026年10月からは、CISOが全社員に向けて、毎月セキュリティについて話す場も設けています。
06
相談しやすさも、セキュリティの一部
現場から気軽に相談・報告してもらえるよう、日頃から心がけているのは「寄り添うこと」「一緒に走ること」です。これは何かが起きたときだけでなく、普段からずっと大事にしたい姿勢です。報告は、各拠点に配置しているISMS推進担当を通じて受け付けており、些細なことでも相談してもらえるよう意識しています。
07
使う端末からも、安全性を底上げする
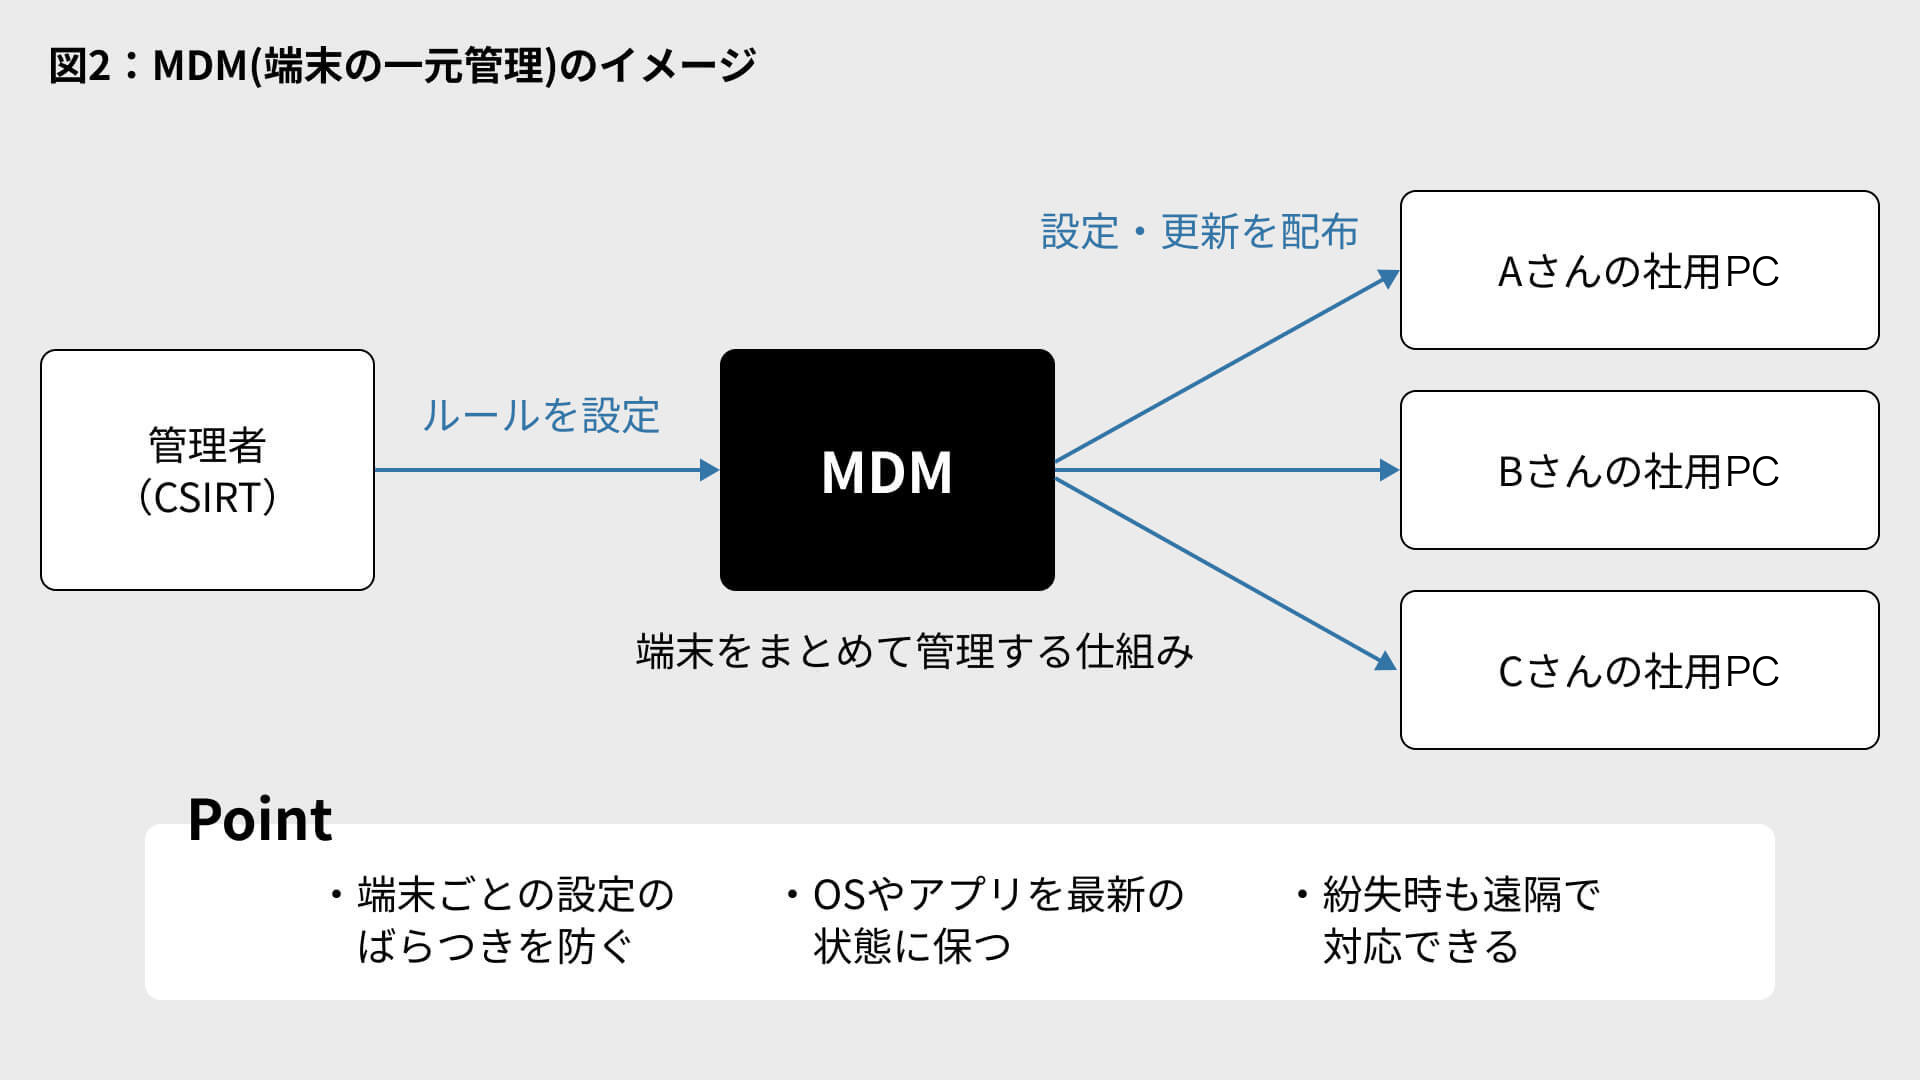
このような考え方をふまえて、最初に取り組んだ具体策の一つが、社用PC向けのMDMの導入です。MDMとは、社用端末の設定やアップデート、紛失時の対応などを、まとめて遠隔で管理するための仕組みのことです。
特別に新しい取り組みではありませんが、私たちが実際にここまで手を動かしていることをお伝えする価値があると考えています。
選んだ決め手は、普段使っているPCとの相性の良さや安定感に加え、PCの細かな設定と、VPNに代わるゼロトラストの仕組み(ZTNA)を一つのパッケージで契約でき、コストパフォーマンスが高いことです。狙いは、初期セットアップを自動化して特定の人に作業が偏らないようにすること、VPNに頼らない接続へ移行すること、端末の情報を一か所に集めて管理の手間を減らすことです。
08
AIを安心して使うために ― 「シャドーAI」の見える化
業務で生成AIを使うことは、もはや当たり前になってきました。一方で、AIが示す情報には誤りが含まれることもあります。だからこそ、AIの答えをそのまま信じるのではなく、内容をきちんと理解し、確かめたうえで使うことが大切だと考えています。
もう一つ気をつけたいのが、会社が許可していないAIツールを、社員が個人の判断で業務に使ってしまう「シャドーAI」です。入力した業務データが社外に漏れてしまうおそれがあり、IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの第3位に「AIの利用をめぐるサイバーリスク」が入りました。
そのためCSIRTでは、シャドーAIによる情報漏洩リスクを防ぐため、MDMを活用してAIガバナンスを効かせるなど、利用状況の把握と適切な管理・対策を進めています。
09
まとめ ― これからのセキュリティのかたち
私たちがCSIRTとして目指しているのは、制度への対応を目的化することではなく、日々の実践を通じて、お客様と進めるプロジェクトのセキュリティ・品質を守り続けることです。
CSIRTでは、まず自分たちで運用を回しながら手順を固め、少しずつ社内の他のメンバーにもバトンを渡していきたいと考えています。CSIRTだけに負担が集中しないように、ネットワークや他部署への権限の委譲も進めていく方針です。今回ご紹介したMDMの導入や設定管理の仕組みづくりは、その最初の一歩です。SCS評価制度そのものについては、あらためて別の記事で詳しくご紹介する予定です。
最後に、CSIRTから全社員へ向けて共有しているメッセージを紹介します。同じ姿勢は、私たちと一緒にお仕事をしてくださるお客様にもお約束したいことです。
ジークスの事業は、受託開発とGitLabをはじめとするプロフェッショナルサービスです。そのため、お客様が利用するシステムに関わっています。大小さまざまなプロジェクトがありますが、それぞれでセキュリティ・品質を保てるかどうかは、社員一人一人の日頃の研鑽と考える力によるところが大きいと考えています。AIの登場により人間が考えなくなっていく流れとは逆に、私たちは技術を身につけ、物事の善し悪しを考え続け、取捨選択を決定していく必要があります。開発、クリエイティブ、営業、管理――どの部門であっても、私たちの仕事の本質は、何かを作ることや技術を誇示すること、ただ運用することではありません。「誰か」の「課題」を「何か」を使って「解決」することです。